martes, 14 de mayo de 2013

Tarea 6. Geolocalización

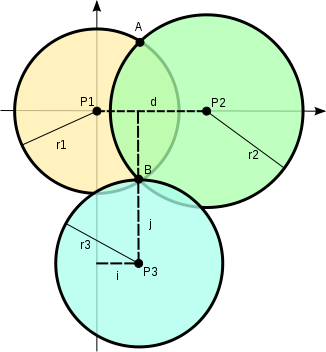
Para esta semana se pidió utilizar el algoritmo de geolocalización por triangulación. La trilateración es un método matemático para determinar las posiciones relativas de objetos usando la geometría de triángulos de forma análoga a la triangulación. 

La trilateración usa las localizaciones conocidas de dos o más puntos de referencia, y la distancia medida entre el sujeto y cada punto de referencia. Para determinar de forma única y precisa la localización relativa de un punto en un plano bidimensional usando sólo trilateración, se necesitan generalmente al menos 3 puntos de referencia.


Para realizar el código utilicé fragmentos de código de la página que está de referencia y también utilicé fórmulas que explican en Wikipedia.
 
Para esta tarea mi resultado fue el siguiente:


En este método lo que se hace es calcular la triateración entre los tres transmisores calculando el punto exacto donde se encuentra el receptor. La distancia entre dos puntos se calcula con la fórmula euclidiana entre dos puntos donde p1 representa la posicion del receptor mientras p2 la del transmisor. 

Referencias:
wwnick , John Austen, respuesta a nohat, "Trilateration using 3 latitude and longitude points, and 3 distances", "Geographic Information Systems", post creado en 22 de Julio 2011, http://gis.stackexchange.com/questions/66/trilateration-using-3-latitude-and-longitude-points-and-3-distances.

Comunicaciones Satelitales

Para esta tarea del laboratorio de Redes de Telecomunicaciones, se nos pidió realizar una investigación de las aplicaciones de las comunicaciones satelitales, los mecanismos para interceptar las comunicaciones y las formas en que son protegidas estas comunicaciones.

Algunas de las aplicaciones más importantes de los satélites son:

Navegación


El satélite de navegación es un satélite colocado en el espacio para propósitos de navegación. Es un sistema de posicionamiento por radio que comprende una o más constelaciones de satélites, aumentados lo que sea necesario para soportar la operación prevista, también proporciona posicionamiento, velocidad e información del tiempo las 24 horas a los usuarios equipados en cualquier zona que se encuentre en o cerca de la superficie de la tierra. El sistema GPS es el elemento principal del sistema de navegación por satélite. 

La constelación actual consta de 21 satélites operativos y 3 repuestos activos. Los satélites están en órbitas con períodos de operación de aproximadamente 12 horas a una altitud de 20,200 kilómetros. La constelación orbital está compuesta de 6 planos orbitales, cada uno inclinado con respecto al plano ecuatorial por cerca de 55 grados. 

Comunicaciones

Un satélite de comunicaciones es un satélite artificial colocado en el espacio con fines de de telecomunicaciones. Los satélites de comunicaciones modernos utilizan órbitas geoestacionarias, órbitas Molniya ú órbitas baja terrestre.

Órbita geoestacionaria


La órbita geoestacionaria es útil para aplicaciones de comunicaciones debido a su antena ubicada en el suelo, la cual debe estar dirigida hacia el satélite y puede funcionar eficazmente sin la necesidad de equipos costosos utilizado para rastrear el movimiento del satélite. Especialmente, para aplicaciones que requieren muchas antenas ubicadas en el suelo (como la distribución directa de señal de televisión) donde los ahorros en el equipo de suelo pueden más que justificar el costo adicional y la complejidad de enviar un satélite a la alta órbita geoestacionaria relativa. 

El primer satélite de comunicaciones geoestacionario era Anik 1, un satélite canadiense que se puso en marcha en 1972. Los Estados Unidos lanzaron después sus propios satélites de comunicaciones geoestacionarios con Western Union el lanzamiento del satélite Westar 1 en 1974, y RCA Americom (después GE Americom y ahora SES Americom) así como Satcom en 1975. En el 2000 Hughes Space and Communications (ahora Boeing Satellite Systems) habían construido cerca de un 40% de los satélites en servicio de todo el mundo.

Órbita Molniya


Estas órbitas pueden ser una alternativa atractiva en algunos casos. La órbita Molniya es altamente inclinada, por lo que garantiza una buena elevación sobre posiciones seleccionadas en la porción norte de la órbita. Está diseñada de manera que el satélite pase la mayoría del tiempo en las latitudes más al norte, en las que su huella en el suelo se mueve ligeramente. Su período es de medio día, de modo que el satélite está disponible para funcionar en una región específica por ocho horas cada segunda revolución. De esta forma, una constelación de tres satélites Molniya puede proporcionar una cobertura ininterrumpida. 

Estos satélites se utilizan mayormente en los servicios de telefonía y televisión. Otra de las aplicaciones es para sistemas de radio móviles. El primer satélite de la serie Molniya fue lanzado el 23 de abril de 1965 y se utiliza para la transmisión experimental de la señal de televisión de la estación de subida de Moscú a las estaciones de bajada que están en el extremo oriente de Rusia en Khabarovsk, Magadan y Vladivostok.

Órbitas baja terrestre (OTB)


Los satélites OTB son menos costosos a la posición en el espacio que los satélites geoestacionarios, debido a su mayor proximidad al suelo, requieren menor fuerza de señal. También es posible ofrecer cobertura discontinua utilizando un satélite de órbita baja terrestre capaz de almacenar los datos recibidos mientras pasa por una parte de la tierra y transmitirlos después mientras pasa por otra parte.

Las aplicaciones de los satélites de comunicación son:

Telefonía 

La primera y la aplicación más importante de estos satélites es la telefonía internacional. Los teléfonos de punto fijo retransmiten las llamadas a una estación en la tierra, donde se transmiten a un satélite geoestacionario. Una ruta análoga es seguida entonces por un enlace descendente. En contraste, los teléfonos móviles deben ser conectados directamente al equipo para la señal de enlace ascendente al satélite, así como asegurar la señalización de satélites en la presencia de perturbaciones.

La telefonía portátil (como los celulares)  que son utilizados en áreas urbanas, no utilizan las comunicaciones por satélite. En lugar de esto, tienen acceso a una constelación en la tierra de estaciones para recibir y transmitir datos. 

Televisión y radio


Existen dos satélites utilizados para el radio y la televisión.

DBS (Direct Broadcast Satellite),  es un término que se utiliza para hacer referencia a las emisiones de televisión por satélite destinadas a la recepción en el hogar, llamada también señal directa al hogar. Abarca la televisión analógica y digital, así como la recepción de radio, también se extiende a otros servicios relacionados a los sistemas de televisión digital modernos. Un servicio DBS se refiere a un servicio comercial, así como a un grupo de canales libres disponibles desde una posición orbital a algún país. 

Servicio Fijo por Satélite (SFS) es la clasificación oficial de los satélites geoestacionarios de comunicaciones utilizados principalmente para alimentar la transmisión de televisión, redes y estaciones de radio. También para la telefonía y comunicaciones de datos. Antes de la llegada del satélite de transmisión directa (DBS), los satélites SFS se utilizaban para el satélite DTH (Direct to home) televisión por satélite desde 1970 hasta el primer sistema de televisión DBS en 1989. 

Tecnología de Satélites Móvil 


Inicialmente disponible para su transmisión a receptores de televisión estacionarios, las aplicaciones de transmisión directa aparecieron con la llegada de dos sistemas de radio satelital: SIRIUS y XM Satellite Radio Holdings. Algunos fabricantes han introducido antenas espaciales para la recepción móvil de televisión DBS.

Radio Amateur


Los operadores amateur tienen acceso a los satélites OSCAR que son diseñados específicamente para llevar el tráfico de radio amateur. La mayoría de estos satélites funcionan como repetidores en el espacio, y son accesados generalmente amateurs equipados con equipo de radio UHF o VHF. Debido a las limitaciones del equipo amateur, los satélites más amateur se lanzan en órbitas baja terrestre.

Satélites de banda ancha


En los últimos años, la tecnología de comunicación por satélite se ha utilizado como un medio para conectarse a Internet a través de conexiones de datos de banda ancha. Esto es muy útil para los usuarios probar que se encuentran en zonas muy remotas, y no puede acceder a una línea fija de banda ancha o conexión telefónica.

Clima

El pronóstico del tiempo utiliza una gran variedad de observaciones desde las cuales se analiza el estado actual de la atmósfera. Desde el lanzamiento del primer satélite meteorológico en 1960 las observaciones globales han sido posibles, incluso en las zonas más remotas. 

Durante los años 1970s y 1980s una amplia gama de misiones satelitales se han lanzado. Algunos instrumentos de los satélites permiten una mejor estimación de la humedad, las nubes y las precipitaciones. Otros permiten la estimación de la velocidad del viento.

Imágenes de satélite


La forma básica de las imágenes de satélite proveen imágenes de las actuales condiciones de nubosidad. Sin embargo estas imágenes también pueden someterse a diferentes procesamientos que permitan obtener información sobre importantes variables climatológicas como la velocidad y dirección del viento, la altura de las nubes, la temperatura superficial, la capa de hielo del mar, cubierta vegetal, precipitación, entre otras cosas.

La principal ventaja de los satélites es su capacidad para producir una cobertura casi global, que se vuelve muy importante sobre los océanos y regiones despobladas, donde otros métodos de observación son impracticables. 

En grandes zonas del hemisferio sur, los satélites son el único miedo de observación de la Tierra. Además de la observación de los cambios en las características superficiales como la vegetación y la temperatura superficial del mar, también las imágenes de satélite pueden capturar el desarrollo de características transitorias como nubes de agua o de hielo.

Existen dos tipos de satélites equipados con instrumentos utilizados para obtener imágenes meteorológicas.
  • Órbitas polares, que se colocan cerca de 900 km sobre la superficie de la Tierra en una órbita heliosincrónica, lo que significa que ven la misma parte de la Tierra a la misma hora cada día. Estas órbitas hacen cerca de 14 órbitas por día y pueden ver todas las partes de la atmósfera, al menos dos veces al día. A pesar de que su resolución temporal es limitada, tienen una alta resolución espacial ya que están relativamente cerca de la superficie de la Tierra.
  • Los satélites geoestacionarios están situados cerca de 36,000 km sobre el ecuador en una órbita geoestacionaria, lo que quiere decir que siempre se fijan en posición sobre una parte de la Tierra. Estos satélites exploran continuamente (tienen una alta resolución temporal de 15 a 30 minutos), pero tienen una resolución espacial limitada (entre 3-10 km entre los pixeles).
Existen diferentes instrumentos que escanean diferentes longitudes de ondas y proporcionan diferente información acerca de la atmósfera:

  • Radiación infrarroja - visualización de las nubes e imágenes producidas de noche.
  • Radiación de vapor de agua - visualización de distribuciones de vapor de agua en zonas libres de nubes y visualización de nubes.
  • Radiación visible - visualización de nubes que están reflejadas por la luz del sol, no producen imágenes de noche.

Mecanismos para Interceptar Satélites


Los enlaces por satélite son vulnerables a las condiciones inhóspitas, como la actividad solar y las perturbaciones atmosféricas. El número cada vez mayor de los satélites está poniendo una gran demanda en ciertas frecuencias y órbitas que causan la congestión orbital / espectral. Esta congestión puede provocar interferencia no intencional de servicios por satélite.

Los satélites también son vulnerables a los ataques intencionales de humanos dirigidos a estaciones de tierra, satélites en el espacio, o interferir en los enlaces de control y seguimiento. 

Algunas de las amenazas que se deben de tomar en cuenta son las siguientes:

Satélites terrestres 
  • Destrucción física, este ataque es vulnerable para las estaciones de tierra y para las redes de comunicación.
  • Sabotaje, afecta a los enlaces.
Satélite del espacio (Antisatelite)
  • Interceptores, los satélites son vulnerables a estos ataques.
  • Armas de energía directa como lásers o pulsos electromagnéticos, los satélites, el centro de control y los enlaces de datos son vulnerables a estos ataques.
Interferencia
  • Ataques cibernéticos (Software malicioso, denegación de servicio, spoofing, interceptación de datos), todos los sistemas satelitales y las redes de comunicación están expuestos a estos ataques.
  • Jamming, todos los sistemas satelitales son vulnerables.
  • Actividad solar; perturbaciones atmosféricas y solares, todos los sistemas satelitales son vulnerables.
En vista de la importancia de los sistemas espaciales en las economías nacionales e internacionales, la creciente dependencia de los mismos, y las amenazas a que se enfrentan, se pide a los gobiernos de todo el mundo explorar las diversas técnicas de seguridad disponibles para proteger los sistemas de satélites de uso no autorizado, la interrupción o daños. El presidente de la India hizo un llamado a una fuerza espacial internacional para proteger a los satélites de cualquier guerra que puede extenderse al espacio. El nuevo plan maestro de la Fuerza Aérea Comando Espacial de EE.UU. prevé nuevos sistemas espaciales para proteger los activos estadounidenses en el espacio.

Los ingenieros de sistemas por satélite tendrán que pensar en nuevos materiales de protección que puedan proteger mejor a los satélites de los ataques atmosféricos y ambientales. Algunos satélites militares actualmente son "endurecidos" para protegerlos contra la radiación de pulso electromagnético y en contra de la colisión con micro desechos. 

El crecimiento de la basura espacial y de las actividades en los satélites espaciales comerciales y militares en todo el mundo requieren de algún tipo de sistema de tráfico espacial. Se necesita un sistema que controle el tráfico en los alrededores de la nave espacial de gran valor, como la Estación Espacial, así como el control de tráfico en órbitas muy transitadas. Para las órbitas fuera de servicio, la Comisión Federal de Comunicaciones (FCC) de Estados Unidos está trabajando en normas para la migración de escombros por los usuarios comerciales del mismo país. 

Las compañías de satélites comerciales también deberían tener en cuenta la ubicación y el diseño de sus estaciones terrenas de satélite con el fin de minimizar los posibles daños ocasionados por desastres naturales, como terremotos, tormentas e inundaciones. Por otra parte, se necesita seguridad física de estas estaciones para proteger contra las actividades terroristas y otros ataques intencionales.

Se necesitan mejores técnicas de cifrado y algoritmos para evitar la piratería y la suplantación de señal. Con el aumento de la popularidad de procesamiento de señales digitales, tales algoritmos son cada vez más potentes en la obtención de enlaces ascendentes y descendentes por igual.

La protección del ambiente espacial beneficiará a toda la humanidad. A pesar de que algunas naciones sólo buscan dominar el espacio con el fin de servir a sus intereses nacionales y la ganancia política, es deber de todas las naciones unirse en un esfuerzo pacífico y ver el espacio como nuestro escenario futuro para la exploración científica y tecnológica para beneficiar a toda la humanidad.

Conclusiones:
La seguridad en los satélites es muy importante ya que algunos de los satélites son de ayuda no sólo para algunos si no para muchos de nosotros. Aunque algunas personas hagan ataques para perjudicar a personas en realidad perjudican a mucha gente. Por eso hay que prevenir todo tipo de ataques, aunque por ejemplo los ataques que son causados por el medio ambiente son a veces impredecibles pero en otras ocasiones se puede hacer algo para prevenir.

En cuanto a los ataques de telefonía o televisión reciben ataques o las señales son interceptadas es algo grave que debe ser monitoreado, por lo que se utilizan algunos métodos ya sea de encriptación o algunos otros que son de gran importancia en las comunicaciones satelitales.


Referencias

Akir, Zaid. (2004). Space security: Possible issues & potential solutions. Retrieved from http://spacejournal.ohio.edu/issue6/overview2.html
Pakistan Space and Upper Atmosphere Research Comission. (n.d.). Applications of satellites. Retrieved from http://www.suparco.gov.pk/pages/space-awareness.asp


Laboratorio 11. Retroalimentación - Privacidad

Despertador inteligente


En este proyecto considero que se debe de tomar en cuenta la privacidad en cosas como el historial de sueño del usuario, a nadie le debería importar cuantas horas duermes o a que hora te levantas. En caso de que alguien llegue a robar tu celular lo único que afectaría es el saber mas o menos a que hora te levantas por ejemplo entre semana para ir a la escuela o a trabajar y esto podría "ayudar" a la persona a saber mas o menos a que hora sales de tu casa o algo así pero es obvio que cuando te roban el celular nunca ven tus alarmas, es lo que menos les interesaría.

En cuanto al cuidado del producto, las etiquetas me parecieron muy útiles, también deberían tomar en cuenta algo que diga que se mantenga fuera del alcance de los niños, ya que con sólo poner que el uso es para mayor de 10 años, considero que los niños ni caso van a hacer ya que son muy curiosos.


Alarma Inteligente para Autos


En cuanto la privacidad Bluetooth que dicen que para la contraseña no utilizarán un PIN de 4 dígitos, también podrían utilizar patrones o incluso una contraseña (donde pueden verificar el nivel de seguridad como se hace en las cuentas de correo que las miden como Alta, Media y Baja para que el usuario tome eso en cuenta al momento de elegirla).

Hay aplicaciones existentes en las cuales si el dispositivo Bluetooth al que quieres conectarse está apagado, hace que se desactive el bluetooth de tu dispositivo, esto les podría ayudar para lo que dicen que el usuario apague o desactive el bluetooth mientras no se utilice la alarma.

El problema de utilizar GPS en su proyecto, es que tienen que tener mucho cuidado con los datos que son enviados ya que a nadie le gustaría que personas que quieran hacer daño tuvieran esa información. También tienen que tomar en cuenta que en caso de robo, el atacante no debería saber o darse cuenta que se está rastreando su ubicación ya que el podría hacer algo para que esto no suceda (si es que sabe como hacerlo).


Computadora Inteligente


En este proyecto considero que se debe tomar en cuenta que al no estar protegido, un usuario atacante podría dar con la ubicación donde se encuentran las imágenes y poner alguna otra imagen. ¿Qué pasaría si quisiera que alguien más tuviera acceso a mi usuario?, el sistema debería poder también permitir más de una imagen por usuario ya que por ejemplo si mi hermanito me pide la computadora, sería algo molesto tener que ir cada que se bloquee la computadora o cada que sea necesario para que pueda utilizarla.

También en el momento en que toma la imagen, ¿como harían para saber que el que salga en la fotografía sea realmente el dueño de la computadora?, sería bueno que antes de entrar a este sistema te pidiera la contraseña de tu computadora para saber que realmente eres tu y no otra persona que también sepa de este sistema.


Oficina Personalizada


Para este proyecto, es importante autentificar al usuario de manera correcta, ya que los datos que van a ser almacenados sólo corresponden al dueño de la oficina, ya que todo se personaliza de acuerdo a esa persona. 

Se debería tomar en cuenta también que a veces hay más de una persona en una oficina, y en ese caso deberían las dos personas poder tener acceso a esta oficina y también que estén de acuerdo con las preferencias que se harían en dicho lugar.

Al identificarse, habrá varias personas que serán autorizadas, pero no todas serán las dueñas de esta oficina, por ejemplo podría entrar antes de que llegue el dueño algún personal de limpieza para ordenar el lugar, esta persona si está autorizada para entrar en algunos casos pero al entrar no deberían activarse las preferencias del dueño. Para esto se podría utilizar la detección de rostro como lo mencionaron.


Galería Inteligente


Para este proyecto dijeron que querían tomar un conteo de las personas que ven las obras, pero como estarían seguros de que la misma persona no volvió a acercarse a la misma obra, esto deberían tomarlo en cuenta ya que podría ser que alguna persona sea contabilizada dos veces o más.

Esta información les interesa a los encargados del museo para obtener gráficas de los días más visitados entre otras cosas, la información podría estar en un portal web donde el administrador tenga una cuenta y contraseña para acceder a estos datos, o bien en un sistema del mismo museo. Aunque estaría bien que también pudiera ser accedido mediante algún dispositivo móvil. 


Casa Inteligente


Aquí se debe considerar muchísima seguridad en cuanto a quienes pueden acceder a los datos de la casa, ya que si de algún modo alguien con malas intensiones puede acceder a este mismo, podría saber siempre la ubicación de las personas donde se encuentran. En este caso yo diría que solo sean personas de alta confianza, ya que hay veces que por ejemplo las mismas personas que ayudan en la casa (sirvientes, nanas, etc.) pueden en algún momento abusar de la confianza.

Estas personas podrían por ejemplo al saber que nadie se encuentra en alguna habitación y entrar a robar algunas cosas de ese lugar. Me parece muy bien lo que dijeron de clasificar los niveles de privacidad dependiendo de las áreas, ya que a nadie le gustaría que lo estuvieran grabando en el baño o cambiándose de ropa. 


CarNXP 


En este proyecto que es muy parecido a uno de los anteriores, debe tomarse en cuenta que hay muchas personas hoy en día que te bajan de tu automóvil y se lo llevan, no cualquier persona puede hacer esto, en muchos casos son personas que saben lo que hacen. Es por esto que los datos que se almacenan como las rutas que se visitaron últimamente pueden ser demasiado peligrosos si alguien puede encontrarlos.

La criptografía es una muy buena forma de mantener o guardar los datos de manera segura pero dependiendo del método a veces existen vulnerabilidades. Hay métodos en los que se puede obtener la llave y con esto descifrar los mensajes. Para tener más seguridad sobre esto, debería establecerse un inicio de sesión del usuario que puede ser mediante una conexión del carro con el celular en donde en el celular se tenga que ingresar una clave. En esto también podría servir por ejemplo hay algunos carros que en cuanto se le quita la batería el radio se bloquea y tienes que ingresar un código que viene en los papeles del carro de cuando lo compraste. 

Esto podría ser útil también agregar para cuando alguien robe el carro y quite la batería al volverla a poner esa o cualquier otra, siga activo el GPS para dar con la ubicación pero ya se haya borrado el historial del usuario anterior o que te pida una clave única que solo el dueño del carro tiene para poder acceder a los datos.


lunes, 6 de mayo de 2013

Infographic de Seguridad en Redes Móviles


Referencias.


Laboratorio 10. Privacidad en Cómputo Ubicuo


Towards Security and Privacy for Pervasive Computing (2002)

Roy Campbell , Jalal Al-Muhtadi , Prasad Naldurg , Geetanjali Sampemane , M. Dennis MickunasIn   
* Proceedings of International Symposium on Software Security


Introducción


Estudios actuales en cómputo ubicuo se enfocan en la creación de infraestructuras manejando espacios activos, conectando nuevos dispositivos o creando aplicaciones útiles para probar la funcionalidad. Los problemas de seguridad y privacidad en esos entornos son problemas reales en el nuevo paradigma de computación.

Desafíos de seguridad y requerimientos
Las características adicionales y la extensa funcionalidad que ofrece la computación ubicua la hace propensa a vulnerabilidades adicionales.

El extenso límite de la computación tradicional está limitada al mundo de la computación virtual donde se encuentra la información y los programas. Por otro lado, la computación ubicua extiende su alcance más allá de la infraestructura computacional que intenta rodear los alrededores de los espacios físico. Las aplicaciones del cómputo ubicuo explota la ubicación física y otros recursos para mejorar la experiencia del usuario. Bajo estos escenarios, la información y la seguridad se vuelve interdependiente.

Problemas de privacidad

La extensión física del cómputo ubicuo hace que conservar la privacidad de los usuarios se vuelva una tarea más difícil.  Aumentando los espacios activos con sensores activos permite la construcción de más espacios inteligentes y capacidades computacionales que son verdaderamente ubicuos. A través de varios sensores y dispositivos integrados, los espacios activos pueden automáticamente ajustarse a las preferencias de los usuarios y pueden capturar y utilizar el contexto de información. Desafortunadamente, esta característica puede tratar la privacidad de los usuarios severamente. Esta capacidad puede explotarse por intrusos o administradores de sistemas curiosos que pueden rastrear o espiar electrónicamente a usuarios particulares. El sistema entero ahora se convierte en un sistema distribuido de vigilancia que puede capturar mucha información acerca de los usuarios. En algunos entornos, como casas o clínicas, hay con frecuencia abundancia de información sensible o personal que debe ser asegurada.

Problema de interacción de usuarios

Una de las características principales de las aplicaciones ubicuas es la fuerte interacción humano-interfaz entre los usuarios y el espacio. La variedad de los mecanismos de multimedia son utilizados para entrada y salida y para controlar los aspectos físicos del espacio. Debido a la naturaleza de estas interacciones, los usuarios en el espacio no pueden ser fácilmente prevenidos de ver o escuchar cosas que pasan en el espacio, así que esto tiene que tomarse en cuenta mientras se diseñan mecanismos de control de acceso.

Políticas de privacidad 

Es importante en cómputo ubicuo tener un método flexible y conveniente para definir y manejar las políticas de privacidad. Las herramientas de manejo de dichas políticas proveen a los administradores, la habilidad de especificar, implementar y exigir reglas para tener un mayor control en el comportamiento de entidades en un sistema. El software de manejo de políticas mantiene una base de datos exhaustiva del dispositivo e interfaces correspondientes. 

La relación de las políticas de seguridad deben ser una brecha de seguridad. Por ejemplo, saber cuando el sistema está siendo vigilado por un intruso puede ser un problema. Así, a personal no autorizado no se le debería permitir saber que la política de privacidad puede volverse bajo cierta circunstancia.

Operaciones de Información

Existe una gran preocupación por los nuevos tipos de amenazas, operaciones de información y ciber-terrorismo, que son consecuencias naturales de la creciente importancia de la información electrónica y la gran dependencia de las redes de comunicación digitales en la mayoría de las actividades civiles y militares. Las operaciones de información se puede definir como "acciones tomadas que afectan la información y los sistemas del adversario, mientras que la defensa de la información propia es un problema grave en las redes actuales. En tal escenario, los ciber-terroristas pueden aprovechar las redes de computadoras, inyectar información engañosa, robar bienes electrónicos o irrumpir los servicios esenciales. En la computación ubicua hace que las operaciones de información sea una amenaza más grave.


El punto focal de la computación ubicua es transformar usuarios en entidades de primer nivel, que ya no necesitan para ejercer la mayor parte de su atención a la maquinaria informática. Por lo tanto, aunque el subsistema de seguridad debe ser transparente a cierto nivel, integrado en el fondo sin distraer a los usuarios demasiado.


Caso de estudio: Seguridad en Gaia OS 


Gaia es un sistema que se basa en componentes de software middleware que proporciona una infraestructura genérica para la construcción de entornos de computación ubicua. Gaia ofrece los servicios básicos necesarios para apoyar y gestionar espacios activos y las aplicaciones que se ejecutan en estos espacios. Este espacio activo contiene un equipamiento de última generación, incluye un sistema de sonido, cuatro paneles de plasma táctil con soporte HDTV, televisión de alta definición, dispositivos X10, pizarras electrónicas, faros infrarrojos, Wi-Fi, puntos de acceso Bluetooth, video cámaras y pantallas planas. En la actualidad, este espacio activo es utilizado en reuniones de grupos, seminarios, presentaciones, demostraciones y con fines de entretenimiento.  Se implementaron varios mecanismos de seguridad en este espacio.

Autenticación


Los mecanismos de autenticación en entornos de computación ubicua deben encontrar un equilibrio entre la fuerza de la autenticación y la no intrusión. Una insignia inteligente que emite señales de radio de corto alcance, es un buen mecanismo de autenticación no intrusiva, sin embargo, solo proporciona una autenticación débil. El sistema tiene una variedad de miedos para autenticación, incluyendo el uso de dispositivos portables, reconocimiento de rostros, tarjetas inteligentes, identificación de huellas dactilares, escáner de retina, etc. Para permitir esto, se pueden diferenciar entre los distintos puntos fuertes de autenticación mediante la asociación de valores de confianza para cada proceso de autenticación. Este valor representa la confianza del sistema de autenticación de la identidad del representado. Se representa con un número entre 0 y 1.

Este valor de confianza se basa en el dispositivo de autenticación y el protocolo de autenticación utilizado. Los directores pueden emplear varios métodos de autenticación con el fin de aumentar los valores de confianza asociados con ellos. Las decisiones de control de acceso pueden ahora ser más flexibles mediante la utilización de información de confianza. Las técnicas que se han considerado son simples probabilidades, probabilidad bayesiana y lógica difusa. El servicio de autenticación es administrado por las políticas relacionadas con la autenticación. Estas políticas se expresan como reglas de la lógica de predicados de primer orden. La lógica utilizada incluye operadores temporales y difusa que permiten las políticas para capturar información de contexto o temporal, como la revocación de las credenciales de autenticación en determinadas circunstancias y así sucesivamente.

Debido a que hay un gran número de diversos dispositivos que se pueden implementar para los propósitos de identificación y autenticación, y como la tecnología avanza, se espera muchos dispositivos de autenticación nuevos. Esto hace que sea necesario disponer de medios dinámicos para la adición de nuevos dispositivos de autenticación y asociarlos con diferentes capacidades y protocolos. Naturalmente, algunos medios de autenticación son más fiables y seguros que otros. Por ejemplo, es fácil para las tarjetas inteligentes sean extraviadas o robadas. Por otro lado, el uso de la biometría, las exploraciones de la retina, por ejemplo, son buenos métodos de autenticación que son difícil de falsificar. 


Mist - Comunicación de privacidad


Para hacer frente a los problemas de privacidad en la computación ubicua, se utiliza Mist, que es una infraestructura de comunicación que preserva la privacidad en entornos de computación ubicua. Mist facilita la separación de la ubicación de la identidad. Esto permite a las entidades autorizadas acceder a los servicios mientras protegen su privacidad de ubicación. Nist consiste en una jerarquía de privacidad de Mist Routers que forman una red de superposición. Esta red overlay facilita la comunicación privada mediante el enrutamiento de paquetes utilizando un el protocolo hop-by-hop, handle-based routing. Se emplea criptografía de clave pública en la configuración inicial de estos controladores. Estas técnicas hacen que la comunicación no sea posible de rastrear por espías o terceros que no son de confianza.

Para hacer frente a los problemas de privacidad en la computación ubicua, introducimos Mist [20, 21] una infraestructura de comunicación en general que preserve la privacidad en entornos de computación ubicua. Niebla facilita la separación de la ubicación de la identidad. Esto permite a las entidades autorizadas para acceder a los servicios al tiempo que protege su privacidad ubicación. Aquí nos limitamos a dar una breve descripción de cómo funciona Mist. Niebla consiste en una jerarquía de privacidad de preservación de routers niebla que forman una red de superposición, como se ilustra en la figura. 2. Esta red overlay facilita la comunicación privada mediante el enrutamiento de paquetes utilizando un hop-by-hop, el protocolo de enrutamiento de manejar basado. Contamos con la criptografía de clave pública en la configuración inicial de estos controladores. Estas técnicas hacen que la comunicación no factible trazar por espías y los terceros no sean de confianza.


Conclusión.


El paper hace énfasis en la privacidad y seguridad en la computación ubicua pero no se mete mucho en detalle sobre lo que se debe tomar en cuenta para resguardar la información. Me parece interesante que se haya incluido un caso de estudio donde se pruebe la seguridad y/o privacidad en un sistema. 


También me llama la atención que en el caso de estudios metan la criptografía, se me hace muy importante ya que son métodos ampliamente utilizados para resguardar los datos. También se habla de la comunicación ya que en todos los sistemas debe de establecerse un método de privacidad para evitar que algún intruso o personas que no deben tener acceso no puedan entrar en esta comunicación.


Referencias 


Towards Security and Privacy for Pervasive Computing (2002)

Roy Campbell , Jalal Al-Muhtadi , Prasad Naldurg , Geetanjali Sampemane , M. Dennis MickunasIn   
* Proceedings of International Symposium on Software Security


martes, 30 de abril de 2013

Actividad 5. Control de tráfico

Para esta tarea se nos pidió lo siguiente:

Código documentado en blog (10 pts)
  • Desarrollen para ns-2/3 un módulo que permite
  • Crear topologías (reciclar de lab)
  • Generar “patrones” tráfico (reciclar de lab)
  • Comparar por lo menos dos diferentes esquemas de control de congestión (inventados por ustedes mismos, no anden googleando ni por ideas ni por código
Para esta tarea se utilizaron los códigos de dos laboratorios anteriores.
La congestión de redes es el fenómeno producido cuando a la red (o parte de ella) se le ofrece más tráfico del que puede cursar.

Primero aquí esta un video que muestra la simulación de tráfico ya que en el laboratorio que se pidió eso no pude realizarlo bien, y lo volví a realizar.


Aquí se puede ver que hay demasiada pérdida de paquetes, con un script en awk, se obtuvieron los datos de los paquetes enviados y recibidos, así como también los paquetes que se perdieron. Estos datos se obtuvieron a través de un archivo trace que genera la simulación, este archivo contiene los paquetes que son enviados, el tiempo, el nodo transmisor y receptor, entre otras cosas.

Código AWK:

En este código se obtiene como resultado el número de paquetes que fueron enviados, los que se recibieron, los paquetes que se perdieron en la comunicación y también un promedio de la cantidad de paquetes por cada medio segundo que se envían y reciben.


Como se puede ver los paquetes que se perdieron es una cantidad muy grande. En estos casos es cuando es requerido un control de congestión. Para esto lo que hice fue apagar o prender los enlaces con más tráfico después de analizar bien la situación y saber cuales son los enlaces con mayor tráfico. Este esquema es muy útil ya que tras analizar todos los enlaces puedes hacer que a cierto tiempo se apague el enlace y se renueve la conexión después. Esto con el fin de que ya no haya tanta pérdida de paquetes. Es una manera muy sencilla ya que lo único que se hace es "romper o apagar" enlaces donde se sabe que hay congestión para después volverlos a encender.


El código es el siguiente:


El resultado corriendo el script:


Video:


Como se puede ver ya no se pierden paquetes en la comunicación así que lo que se realizó tuvo éxito. 


Referencias:
http://elisa.dyndns-web.com/~elisa/teaching/comp/net/congestion.pdf